相次ぐ情報漏えい、開発側で何を点検する? CodexのSecurity Scanを試してみた
- 公開
- 読了時間
- 10分で読めます
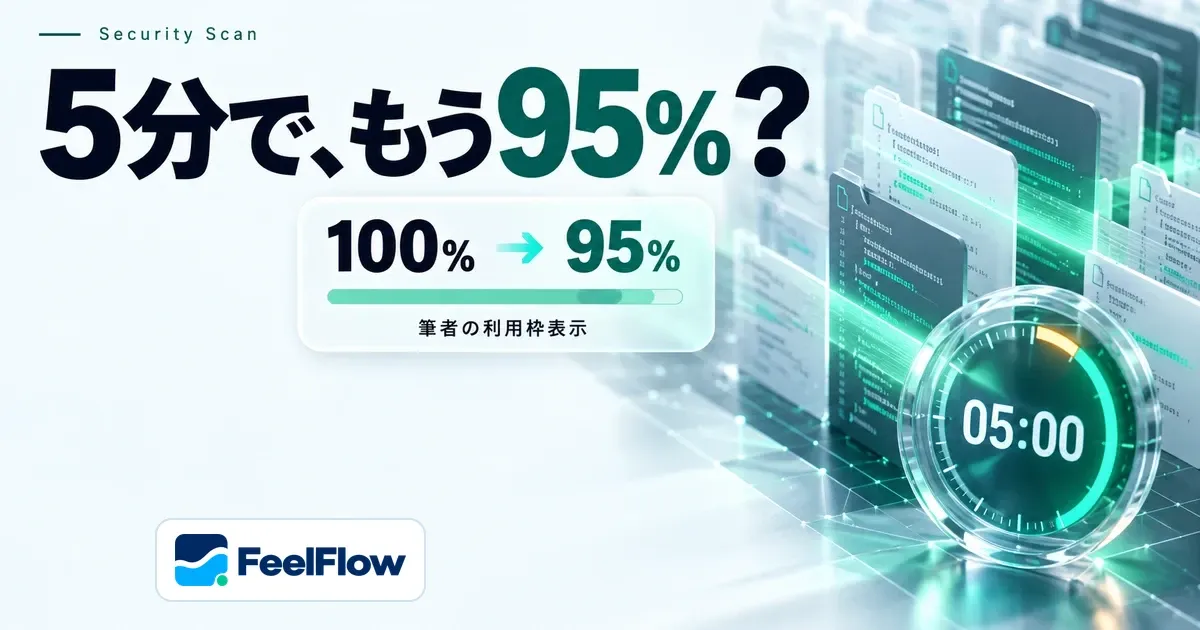
ソースネクストとコミックシーモアの公表事例、JPCERT/CC・NICTの分析から、APIやログを含む開発側の点検を考えます。Codex Security Scanの役割と使い分け、Proで開始5分後に残量表示が100%から95%になった筆者の体験も紹介します。
不正アクセスや情報漏えいのニュースを見て、「自社のシステムは大丈夫だろうか」と感じることが増えました。
2026年10月には、ソースネクストやコミックシーモアから情報流出に関する発表がありました。件数の大きさに驚くだけで終わらず、開発や運用のどこを点検すべきか、自分たちのシステムに引き寄せて考えたいと思います。
この記事では、当事者の公表資料とJPCERT/CC・NICTの分析を整理し、そのうえでコードを点検する手段の一つとして、Codexの「Security Scan」を紹介します。最後に、試して驚いた利用枠の消費についてもお伝えします。
確認日は2026年10月28日です。公表された事実と、そこから筆者が考える自社向けの点検項目を分けて記載します。
最近の事例で、何が公表されているのか
ソースネクスト:会員情報取得APIの不正利用
ソースネクストは10月15日、会員情報を管理するシステムへの不正アクセスを公表しました。同社によると、10月9日から不正アクセスがあり、会員情報取得APIが不正に利用されました。流出した可能性のある情報の対象件数は22,519,960件です。全対象者について、すべての項目が流出したという意味ではありません。ソースネクストの公表資料
APIは、アプリやサービスがサーバーと情報をやり取りする窓口です。開発側として気になるのは、画面上で見えている操作だけでなく、APIへ直接要求が届いたときにも、利用者と操作対象に応じた権限の確認が働くか、という点です。
これは自社で点検したい観点であり、同社の具体的なコードや権限制御の欠陥を特定した説明ではありません。なお、同社が10月27日に公表したメール配信サービス「Cuenote FC」の事案は、10月15日公表の件とは別の事案とされています。10月27日の別件に関する発表
コミックシーモア:会員データだけでなく、ログ上の情報も流出
NTTソルマーレは10月21日の第4報で、コミックシーモアへの不正アクセスによる影響範囲を公表しました。会員データベース上の登録情報319件に加え、システムログファイル上の情報最大約420万件の流出が確認されています。後者には、同じ利用者に関する重複が含まれる可能性があり、420万人と読み替えることはできません。NTTソルマーレの第4報
ここから自社の開発に持ち帰りたいのは、データベース以外にも個人情報の保存先があるという視点です。問い合わせや障害調査のためのログに、メールアドレスや利用者情報を出していないか。保存期間や閲覧権限は適切か。アプリ本体の機能だけでなく、記録する処理まで確認する必要があります。
同社の公表資料は侵入経路・攻撃手法の特定と対処を説明していますが、その具体的なコード上の原因までは示していません。外部から推測で穴を埋めず、公表事実を自社の点検項目へつなげて考えます。
分析:画面の裏側と、運用で残る情報まで見る
JPCERT/CCは10月8日公開・23日更新の注意喚起で、既知の脆弱性の悪用に加え、管理用APIへの不正な操作や、環境設定・バックアップファイルの窃取を試みる攻撃などを説明しています。利用者向けアプリだけでなく、BIツールや従業員向け管理システムも点検対象に挙げています。JPCERT/CCの注意喚起
NICTも10月13日、公開Androidアプリを解析し、接続先APIの情報からバックエンドサーバーを攻撃する手法を確認したと発表しました。アプリ自体に脆弱性がなくても、サーバー側の認証・認可や入力値の検証に不備があれば、情報漏えいにつながるおそれがあると説明しています。NICTの注意喚起
さらにJPCERT/CCの10月15日の調査報告では、攻撃者がAIを使い、既知の脆弱性のスキャンやAPI経由の攻撃を行っていたことが確認されています。攻撃手法に関する調査
これらの報告が、上記2社を含むすべての事件の原因を同一とするものではありません。そのうえで、自社向けの点検を整理すると、次のようになります。
| 点検する場所 | 開発側で確認したいこと | 実環境・運用で確認したいこと |
|---|---|---|
| API | 各操作とデータに対する権限確認、入力値の検証 | 公開範囲、アクセス制限、不審な利用の監視 |
| ログ | 個人情報・秘密情報を記録する処理、マスキング | 閲覧権限、保存期間、保存先の公開設定 |
| 設定・依存関係 | 秘密情報の埋め込み、利用ライブラリと設定 | 修正版の適用、不要な管理機能やバックアップの公開有無 |
この表は筆者による実務向けの整理です。コードを読むだけで完結する項目と、実際に動く環境で確かめる項目の両方があります。
だから、コードのセキュリティ点検も日常の開発へ
機能が正しく動くことを確かめるテストに加えて、「本来許可していない操作ができないか」「余分な情報を返したり記録したりしていないか」を確認する。こうした点検を、開発の中で繰り返せるようにしておきたいと思います。
その手段の一つが、Codexの「Security Scan」です。コード上の脆弱性を調べ、根拠を含む指摘を確認するための機能です。OpenAI公式の概要
筆者の画面の一部。入口の名称を示すスクリーンショットです。
たとえば、自分たちのAPIの権限確認や、ログ出力の処理に焦点を当ててレビューを依頼する、といった使い方が考えられます。AIが発見できるかはコードや与える情報、確認範囲に左右されるため、指摘の根拠と未確認部分を読み、人が判断する工程も必要です。
今回紹介した事件を、Codexのスキャンで防げたと実証したわけではありません。 パッチ適用、アクセス制御、監視、ログや認証情報の管理と組み合わせ、その中のコード点検を支える手段として考えます。
利用条件は、使い方によって異なる
Codex Securityには、ローカルのコードを調べるプラグインや、GitHubと接続して使うCloudなど、複数の利用方法があります。OpenAI公式の概要
利用にあたってはアクセス条件の確認が必要です。たとえば公式CLIの案内では、OpenAIの推論を利用するスキャンにはCodex Securityへのアクセス権が必要で、アカウントや対象リポジトリによっては、全体スキャンに「Trusted Access for Cyber」が追加で必要になる場合があると説明されています。CLIの利用条件
「本格的に使うには、OpenAIへの申請が必要なのでは」と感じる部分ですが、すべての方式・利用者が同じ手続きを求められると一括りにはできません。利用する方式と、自分のアカウントで案内される条件を確認してください。
また、ここでいう日々の点検という位置づけは、筆者の使い方です。「簡易版」という公式の製品区分や、安価に実行できるモードを意味するものではありません。
Claude CodeのSecurity Reviewとの違い
AnthropicのClaude Codeにも、/security-reviewがあります。
Anthropicが公開しているレビュー用コマンドは、現在のブランチの変更差分を確認し、その変更によって新たに入り込む脆弱性を探す設計です。既存の問題を広く洗い出すことより、今回の変更に伴う問題へ焦点を当てています。Anthropicの公開コマンド
PRのマージ前に使う場面を想像すると分かりやすいでしょう。ただし、PRを作ってからしか使えないわけではなく、公式ヘルプにはコミット前のオンデマンド実行も案内されています。Claude Codeの公式ヘルプ
一方、今回私がCodexで試したのは、既存コードも含めたリポジトリ全体のスキャンでした。
Codexも全体スキャンだけではありません。 フォルダを指定したスキャンに加え、PRやコミット、未コミットの変更を対象とする差分レビューも用意されています。スキャン範囲の指定、差分レビュー
| 確認したいこと | 選ぶ対象の例 |
|---|---|
| 今回の変更で問題が入り込んでいないか | Codexの差分レビュー、Claude Codeの変更差分レビュー |
| 特定のサービスや機能を点検したい | Codexで対象フォルダを指定したスキャン |
| 既存コードを含めて広く点検したい | Codexでリポジトリ全体を対象にしたスキャン |
これは両製品の検出能力や料金を比較した結果ではありません。同じ「セキュリティ確認」でも、対象と目的を揃えて考えるための整理です。
Deep scanを選ぶ前にも、消費を確認する
Codexの「Deep scan」は、同じ対象に複数の独立した標準スキャンを実行し、その結果を統合する方式です。公式にも追加の実行時間とトークン消費が説明されています。最初は標準スキャンで、範囲や与える情報が目的に合っているかを確認するよう案内されています。Deep scanの説明
今回の残量表示の変化を、Deep scanが原因だったと断定するものではありません。この記事では当時のスキャン設定を確認できていないため、一般的な機能説明として分けています。
実際に試したら、5分で残量表示が100%から95%に
私が使っているのは、月額200ドルのChatGPT Proプランです。
リポジトリ全体のスキャンを実行したところ、開始からわずか5分で、利用枠の残量表示が100%から95%に減っていました。
「え、もう5ポイント?」
正直、早すぎると感じました。普段のコード修正を頼む感覚で始めると、この減り方には驚きます。
ただし、これは私の環境で確認した一例です。残量表示がどの期間の利用枠を指していたか、このスキャン以外の利用がどの程度含まれていたかは、今回の記事では確認できていません。対象コードの規模やモデル、推論設定を揃えた比較計測でもありません。
そのため、表示上の5ポイントを「月額料金の5%」「10ドル分の消費」と読み替えることはできません。このペースが最後まで続くか、完了までにどれだけ消費したかも、この観測だけでは分かりません。
それでも、全体スキャンは目的と範囲を決めて使いたいと感じる経験でした。ここでお伝えしたいのは、一律の料金相場ではなく、実行中の残量にも目を向けておきたいということです。
まずは範囲を決めて、小さく試す
これから試すなら、私は次の順で進めます。
- 目的を決める。 今回の変更を確認するのか、既存コードまで点検するのかを分ける。
- 対象を選ぶ。 差分で足りるなら差分、特定の機能が気になるなら対象フォルダから始める。
- 利用条件を確認する。 実行方式に対応する利用枠・課金条件を確認し、実行中の残量や利用状況も見る。
- 結果と確認範囲を読む。 指摘の根拠、未確認の領域、追加検証が必要な点を確認する。
スキャンが完了しても、すべてのコードが十分に検証されたとは限りません。公式資料でも、完了状態とカバレッジは区別されています。結果の確認方法
AIによるセキュリティチェックは、開発の中に取り入れたい機能です。手軽に開始できる一方、消費が小さいとは限りません。
CodexのSecurity Scanを使うなら、まず対象範囲と利用枠を確認する。 今回試してみて、いちばん伝えておきたいのはこの点でした。
参考:確認した一次情報
- ソースネクスト:10月15日公表の不正アクセス
- ソースネクスト:10月27日公表のCuenote FCに関する別件
- NTTソルマーレ:コミックシーモアの情報流出に関する第4報
- JPCERT/CC:国内組織の不正アクセスに関する注意喚起
- NICT:アプリ解析からのサーバー攻撃に関する注意喚起
- JPCERT/CC:連続不正アクセス事案の攻撃手法に関する調査
- OpenAI:Codex Securityの概要
- OpenAI:標準スキャンと対象範囲の指定
- OpenAI:差分のセキュリティレビュー
- OpenAI:Codex Security CLIの利用条件
- OpenAI:Deep scan
- Anthropic:公開されているSecurity Reviewコマンド
- Anthropic:Claude Codeの自動セキュリティレビュー
この記事を引用する
岡崎 太「相次ぐ情報漏えい、開発側で何を点検する? CodexのSecurity Scanを試してみた」株式会社フィールフロウ、2026年10月28日、https://feelflow.net/blog/2026-10-codex-security-scan-usage/
この記事を書いた人
岡崎 太
CTO / AIアーキテクト