2026年10月、Webサイトで広く使われている PHP の重大な欠陥(脆弱性)について、首相が X で「今夜」の対応を呼びかけました。直したもの(修正版)が出るなら、出てから当てればよいのでは? ところが、修正版が出ることは、攻撃する側への合図にもなります。セキュリティに詳しくない人に向けて、ゼロデイ攻撃と n-day 攻撃の違いや、ふだんから決めておきたいことを、挿絵つきでやさしく説明します。
POINT
直したソフトウェア(修正版)が公開されると、守る側だけでなく、攻撃する側にも「どこが弱かったか」が伝わります。修正版が出た後に、まだ当てていないところを狙うのが n-day 攻撃で、修正版がまだ無いうちに狙うゼロデイ攻撃とは別物です。修正版が出た瞬間から、当てるのが先か、狙われるのが先かの競争が始まります。
2026年11月12日に、首相と国家サイバー統括室の X の投稿、PHP 公式・PHP Foundation・CISA・JPCERT/CC・IPA・Google Mandiant・英 NCSC などの公開情報を、11月13日に WordPress の公式情報を確認。当社による攻撃の再現や観測は行っていません。
2026年10月21日の21時55分、首相が X に「皆様に、今夜に対応して頂きたい大至急のお願いです」と投稿しました。
話題になっていたのは、PHP というソフトウェアに見つかった重大な欠陥です。PHP は、Webサイトを動かすために広く使われているプログラミング言語で、たとえば WordPress で作ったサイトも、PHP で動いています。
投稿の中身は、おおよそ次のとおりです。
- 自分のところで PHP を使っているかを確かめてほしい
- この日の23時に、欠陥を直した修正版が公開される。それをできるだけ早く当てられるよう、準備してほしい
- すぐに当てるのが難しければ、サイトを一時的に止めることも、危険を減らす有効な手の一つになる
首相が特定のソフトウェアの欠陥について直接呼びかけたことは、報道でも異例と伝えられました。ただ、こう思った人もいるのではないでしょうか。
「直したものが出るなら、出てから落ち着いて当てればいいのでは?」
この記事では、セキュリティに詳しくない人に向けて、なぜ修正版が出た直後から時間との勝負になるのかを、錠前と泥棒のたとえで順に説明します。
まず前提:脆弱性は「錠前の欠陥」
ソフトウェアの欠陥のうち、悪用されると、情報を盗まれたり、勝手に操作されたりするものを、脆弱性(ぜいじゃくせい)と呼びます。家でいえば、錠前の欠陥です。ある押し方をすると、鍵が無くても開いてしまう。そんな欠陥が見つかると、メーカーは新しい錠前を作って配ります。これが、ソフトウェアでいう修正版(パッチ)です。
大事なのは、新しい錠前が配られても、付け替えるまでは、その家の扉は古いままだということです。修正版も同じで、公開されただけでは、自分のサイトは直りません。自分で当てて(適用して)、はじめて直ります。
「お知らせ」は泥棒も読む
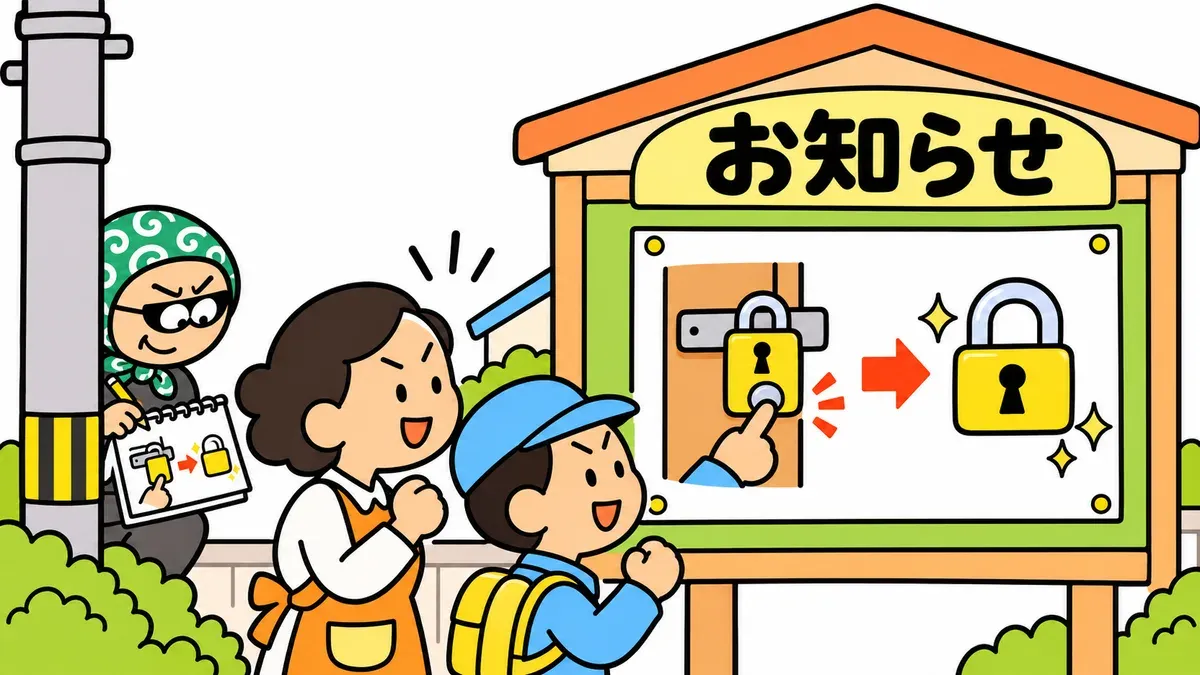
錠前の欠陥が見つかると、町内の掲示板に「この錠前は、ここを押すと開いてしまいます。新しい錠前に交換してください」というお知らせが貼られます。住人のためのお知らせですが、同じ掲示板を泥棒も読めます。
修正版の公開でも、同じことが起きます。
- 修正版と一緒に、どこに欠陥があったのかを知らせる告知が出る
- PHP のように、作り(プログラムの中身)を公開しているソフトウェアでは、直した部分の中身まで見られる
- 直す前と直した後を見比べれば、「どこが、どう弱かったのか」の手がかりがつかめる
英国のサイバーセキュリティの政府機関(NCSC)は、修正が出ると、攻撃する側はその欠陥を調べて攻撃用のプログラムを作ろうとするので、更新する守る側との競争になると説明しています。
つまり、修正版の公開は、守る側への合図であると同時に、攻撃する側への合図にもなるのです。
「ゼロデイ攻撃」と「n-day 攻撃」は別物
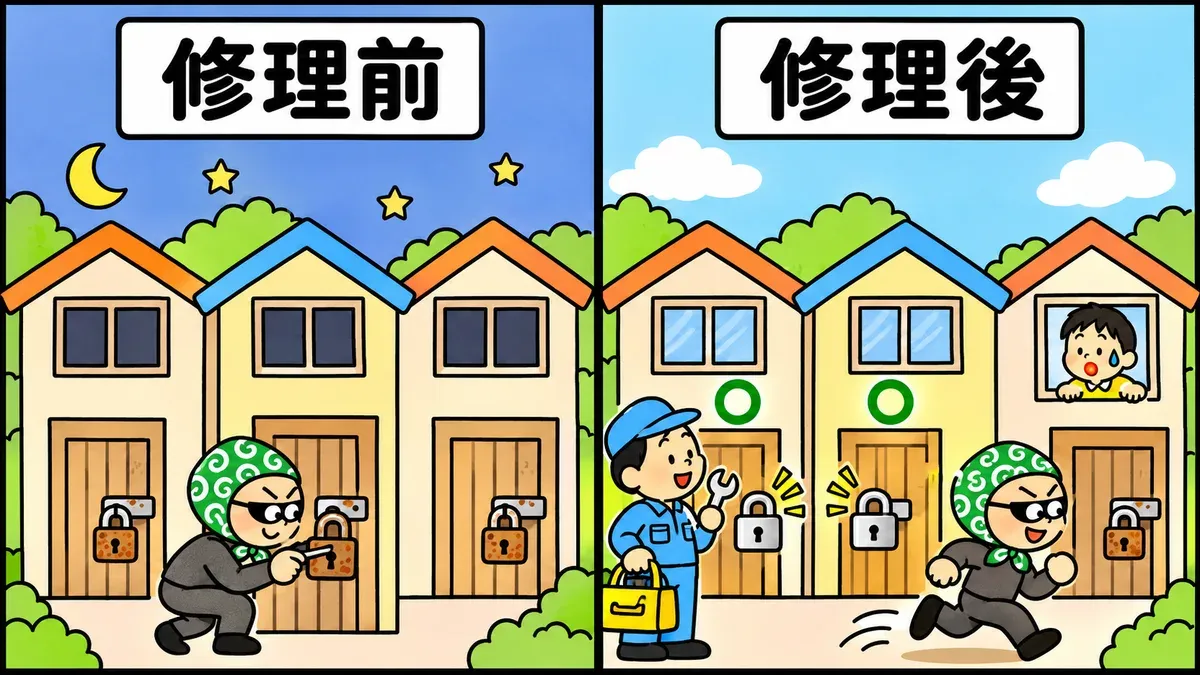
脆弱性を狙う攻撃は、修正版が出る前か後かで、呼び方が変わります。
| 呼び方 | いつの攻撃か | たとえると |
|---|---|---|
| ゼロデイ攻撃 | 修正版がまだ無いうちの攻撃 | 新しい錠前がまだ無いうちに、欠陥を突いて忍び込む |
| n-day 攻撃 | 修正版が出た後、まだ当てていないところを狙う攻撃 | お知らせを読んだ泥棒が、錠前を付け替えていない家を回る |
「ゼロデイ」の「ゼロ」は、守る側が直すために使える日数が0日、という意味だと説明されることが多い言葉です。米国の標準化機関(NIST)は、ゼロデイ攻撃を「それまで知られていなかった脆弱性を突く攻撃」と定義しています。欠陥が知られていても、修正版がまだ無ければ、守る側に直す手段が無い点は同じです。
一方、修正版が出た後の攻撃は、n-day 攻撃と呼ばれます。Google のセキュリティ調査部門(Mandiant)は、n-day を「修正版が出た後に初めて悪用された脆弱性」と定義しています。ワンデイ(1-day)攻撃と呼ぶこともあります。
「修正版が出ると、欠陥の中身が分かってしまうから危ない」という話は、ゼロデイではなく n-day の話です。ここはよく混同されます。
修正版が出てから悪用されるまで、どれくらい?
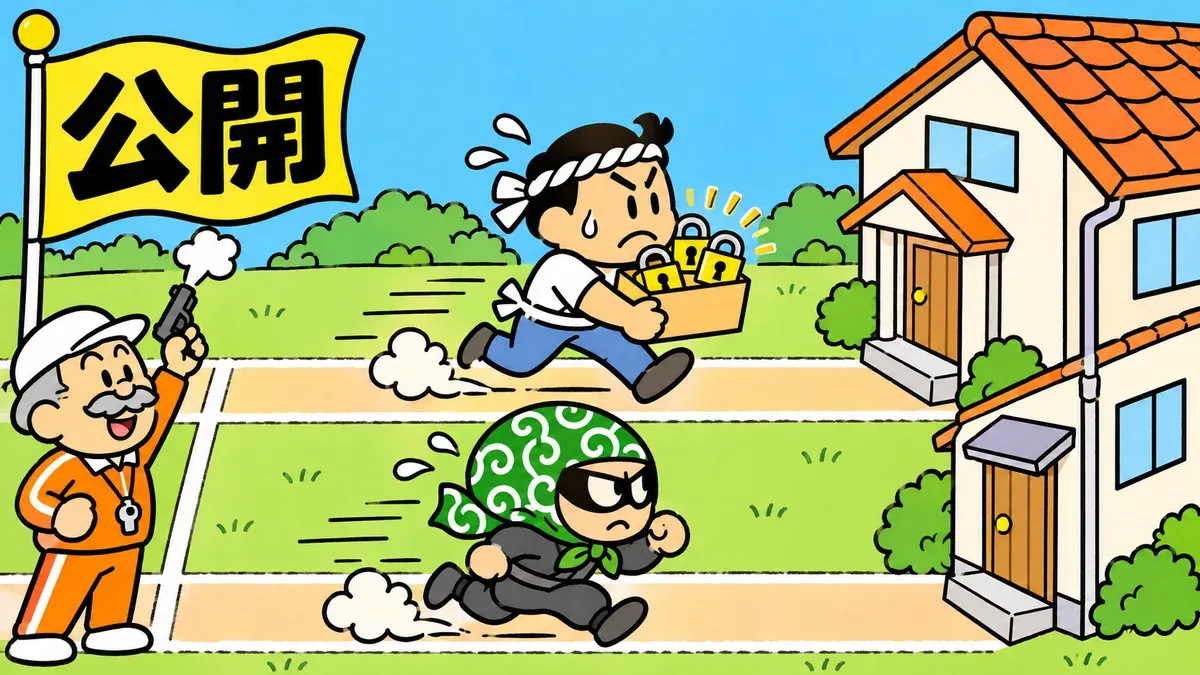
修正版が公開された瞬間に、付け替えるのが先か、狙われるのが先かの競争が始まります。では、攻撃する側はどれくらい早いのでしょうか。
Mandiant は、2023年に公表され、実際に悪用された脆弱性138件を調べています。そのうち、修正版が出た後に初めて悪用された41件(n-day)では、次のとおりでした。
- 修正版の公開から 1日以内 に悪用されたもの:12%
- 1週間以内:29%
- 1か月以内:56%
1か月たたないうちに、半分以上が悪用されています。「来月の定期メンテナンスのときに当てよう」では、間に合わないことがある、ということです。
2026年10月の PHP では、何が起きたのか
今回の PHP の脆弱性は、この競争がよく見える例でした。脆弱性は2件で、それぞれに CVE-2026-109618、CVE-2026-109619 という番号が付いています。この番号は、脆弱性ごとに付けられる世界共通の通し番号で、CVE 番号と呼ばれます。
PHP の公式発表、PHP の開発を支える団体(PHP Foundation)の説明、首相と各機関の発表をもとに、出来事を日本時間で並べます。
| 日本時間 | 出来事 |
|---|---|
| 10月21日 0時ごろ | 2件の CVE 番号が、誤った公開時刻や誤った深刻度とともにネット上に出回る。欠陥の技術的な中身は漏れていない |
| 10月21日 4時30分 | PHP が、修正版の公開予定を前もって知らせる。当初は22日だった公開を、1日早めて21日の23時にする |
| 10月21日 5時ごろ | 欠陥の発見に関わった企業が、悪用できることを示す動画を誤って公開する。そこから少しだけ手がかりが広まり、悪用できることを確かめるプログラム(実証コード)作りが早まった |
| 10月21日 16時41分 | 修正を含んだ、すぐに使える形に組み立てたソフトウェアが、取り決めより6時間以上早く、ある配布元(PHP を組み込んで配っている組織)から公開される |
| 10月21日 21時44分 | 国家サイバー統括室が X で、修正版をすぐ当てるのが難しければ、サイトの一時停止も有効な手の一つと投稿 |
| 10月21日 21時55分 | 首相が X で、23時に公開される修正版をできるだけ早く当てられるよう、準備を呼びかける |
| 10月21日 23時ごろ | 修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)を公開 |
| 10月22日 | 日本の JPCERT/CC(セキュリティ事故の情報を集めて知らせる組織)が注意を呼びかける。悪用できると主張する実証コードがたくさん公開され、悪用を試みる通信を見たという報告が相次いでいると伝える |
| 10月26日 | 米国の CISA(サイバーセキュリティの政府機関)が、2件を「実際に悪用されたと確認した脆弱性の一覧(KEV)」に加える |
| 10月29日 | JPCERT/CC が、ある製品で、攻撃が成功したことをうかがわせる跡が見つかったと書き加える |
この流れから、3つのことが読み取れます。
1つ目は、公開を早めたことです。 番号が先に出回ったため、PHP は公開を1日早めました。それでも「今すぐ」公開しなかったのは、PHP を組み込んで配っている各組織が、修正版を配る準備を終えていなかったからだと説明しています。すぐに出すと、多くの人が当てる手段の無いまま、お知らせだけが貼り出されることになります。いつ公開するかも、守る側の準備との兼ね合いで決まっているのです。
2つ目は、手がかりが予定より早く外に出たことです。 誤って公開された動画から少しだけ手がかりが広まり、PHP Foundation は、これが実証コード作りを早めたとしています。さらに、修正を含んだすぐに使える形のソフトウェアが、取り決めより早く公開されました。そのため、正式な公開を待たずに、そこから修正の中身を調べられる状態になっていました。
3つ目は、公開前の攻撃の扱いです。 ネットの通信を守るサービスを提供している Cloudflare は、正式な公開日より前に情報が漏れ、利用者を狙う攻撃の通信を見たと報告しています。一方で PHP Foundation は、情報が漏れた後に出回った実証コードを調べたうえで、公開の時点では、実際に使える攻撃用のプログラムは見つかっていないとしています。修正版が出る前に攻撃が成功していたかどうかは、公開されている情報からは言い切れません。
そして修正版の公開から5日後、CISA が、実際に悪用されたと確認した脆弱性の一覧に2件を加えました。いつから悪用が始まったのかまでは、この一覧からは分かりません。ただ、流れとしては、ゼロデイになりかけた状態から、修正版の公開後の時間勝負へ移った例だといえます。
首相の呼びかけは、何を求めていたのか
ここまでの仕組みが分かると、首相の投稿が「当ててください」ではなく、「可及的速やかに適用できるよう準備をお願いします」だった理由が見えてきます。「可及的速やかに」は、「できるだけ早く」という意味です。
投稿の時点では、修正版はまだ公開されていなかったので、当てようがありませんでした。公開は23時です。公開されてから担当者を探し、どのサイトが PHP を使っているかを調べ始めていては、競争に出遅れます。
求められていたのは、たとえば次のような準備です。
- 自社のどのサイトやシステムが PHP を使っているかを知っておく
- 夜中でも当てられる担当者(外部の保守会社を含む)と連絡をつけておく
- すぐに当てられない場合に、サイトを一時的に止めるかどうかを決めておく
3つ目の「止める」は、売上や問い合わせに関わるので、担当者だけでは決めにくい判断です。首相と国家サイバー統括室が、サイトを一時的に止めることも「リスクを低減させるための有効策の一つ」と示したのは、こうした判断を後押しする意味もあったと考えられます。
次の「予告」に備えて、ふだんから決めておくこと
今回のように重大な脆弱性では、修正版を公開する時刻が前もって知らされることがあります。予告から公開までの時間は、攻撃する側より先に動ける貴重な準備の時間です。その時間を生かせるように、ふだんから次のことを決めておきます。
- 一覧:自社のサイトやシステムと、それぞれが使っているソフトウェアとその版
- 担当:だれが当てるのか。外部に任せている場合は、夜間や休日にも対応してもらえる契約か
- 止める基準:すぐに当てられないとき、どんな状態ならサイトを止めるか。それをだれが決めるか
- 情報の入口:IPA(情報処理推進機構)や JPCERT/CC、使っているソフトウェアやサーバー会社のお知らせを、だれが見ているか
自分では判断がつかない場合は、サイトを作った会社や、契約しているサーバー会社に、「うちのサイトは PHP を使っていますか」「重大な更新が出たら、いつ当ててもらえますか」と聞いてみるところから始めてください。
PHP を使っているサイトの具体的な確認手順と、レンタルサーバー各社の対応は、PHPの重大脆弱性、WordPressは大丈夫?全バージョンの考え方とレンタルサーバー別の対策にまとめています。あわせて Node.js も使っている場合は、PHPの重大脆弱性への対応とあわせて、Node.jsも確認を——見落としたくない3つのポイントもご覧ください。
まとめ
- 修正版の公開は、守る側だけでなく、攻撃する側にも「どこが弱かったか」を知らせる
- 修正版が出た後に、まだ当てていないところを狙うのが n-day 攻撃。修正版が無いうちに狙うゼロデイ攻撃とは別物
- 公開の直後から、当てるのが先か、狙われるのが先かの競争が始まる。2023年の分析では、n-day の半分以上が、修正版の公開から1か月以内に悪用されていた
- 公開時刻が予告されたら、それは準備の時間。ふだんから、一覧・担当・止める基準・情報の入口を決めておく
「修正版が出たら、落ち着いて当てればいい」ではなく、「修正版が出たら、すぐ当てられるようにしておく」。今回の首相の呼びかけは、その考え方を、ふだん IT に関わらない人にも届く形で示したものでした。
用語
- PHP
- Webサイトを動かすために広く使われているプログラミング言語と、それを動かすソフトウェア。WordPress で作ったサイトも、PHP で動いています。
- 脆弱性
- ソフトウェアの欠陥のうち、悪用されると、情報を盗まれたり、勝手に操作されたりするもの。家でいえば、錠前の欠陥です。読み方は「ぜいじゃくせい」。
- 修正版(パッチ)
- 脆弱性を直したソフトウェアや、その直した部分。新しい錠前にあたります。自分のサイトに当てる(適用する)まで、直りません。
- ゼロデイ攻撃
- 修正版がまだ無いうちに、脆弱性を狙う攻撃。守る側が直すために使える日数が0日、という意味だと説明されます。
- n-day 攻撃
- 修正版が出た後に、まだ当てていないところを狙う攻撃。ワンデイ(1-day)攻撃と呼ぶこともあります。
- 実証コード(PoC)
- 脆弱性を本当に悪用できることを確かめるためのプログラム。そのまま攻撃に使われることがあります。
- KEV
- 米国のサイバーセキュリティの政府機関(CISA)が公開している、実際に悪用されたと確認した脆弱性の一覧。
よくある質問
うちの会社のサイトが PHP を使っているかは、どうやって分かりますか?
サイトを作った会社、保守を頼んでいる会社、契約しているサーバー会社に聞くのが確実です。WordPress で作ったサイトなら、PHP で動いています。
修正版を当てれば、それで終わりですか?
これから先の攻撃は防げます。ただ、当てる前にすでに入り込まれていた場合、その被害は残ります。修正版の公開から当てるまでに時間があいたサイトは、書き換えられたページや見慣れないファイルが無いかも確かめてください。確かめ方は、10月21日に公開した PHP の対策記事にまとめています。
レンタルサーバーを使っていれば、自分は何もしなくてよいですか?
PHP そのものの修正は、多くの場合サーバー会社が行います。ただし、サイトごとに選ぶ PHP の版や、更新が済んだかどうかの確認は、利用者に残ります。契約しているサーバー会社のお知らせを確かめてください。
ゼロデイ攻撃と n-day 攻撃は、どちらが怖いのですか?
ゼロデイ攻撃は修正版が無いので、使うのをやめるなどの手しかなく、防ぎにくい攻撃です。n-day 攻撃は、修正版を当てていれば防げたはずの攻撃です。会社として備えやすいのは n-day のほうで、当てるまでの時間を縮めることが、そのまま守りになります。
参考資料
この記事は、次の一次情報に基づいています。数値や記述の詳細は各資料をご確認ください。
- Critical remote code execution vulnerabilities, update nowPHPphp.net確認
10月21日付。修正版 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 の公開と、完全な緩和策は無く更新だけが安全な選択肢であること。
- Upcoming Critical PHP Security ReleasePHPphp.net確認
10月20日付の事前告知。公開予定を10月21日 14:00 UTC(日本時間23時)とし、2件とも CVSS v4.0 で 9.2。
- Today's PHP security release and how we're strengthening PHP securityThe PHP Foundationthephp.foundation確認
当初の公開予定は10月22日 14:00 UTC。20日 15:00 UTC ごろ CVE 番号が誤った情報とともに出回り(技術的な詳細は漏れていない)、19:30 UTC の事前告知で21日 14:00 UTC へ前倒し。即時公開しない理由は配布元の準備。20:00 UTC ごろの実証動画の誤公開、21日 07:41 UTC のビルド済みイメージの早期公開、公開時点で機能する攻撃コードは未確認。
- Critical Vulnerabilities in PHP Require Immediate PatchingCISAcisa.gov確認
10月21日付の注意喚起。10月26日に2件を KEV(悪用を確認した脆弱性の一覧)へ追加したと更新。
- PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起JPCERT/CCjpcert.or.jp確認
10月22日公開。悪用できると主張する実証コードが多数公開され、悪用を試みる通信の観測報告が相次いでいること。10月29日の改訂で、ある製品で侵害の成功を示唆する痕跡が確認されたと追記。
- PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)IPAipa.go.jp確認
修正版公開後の注意喚起。10月21日の事前案内(pre-alert20261021)では、悪用は確認されていないとしていた。
- Cloudflare deploys protections against php2shell vulnerabilityCloudflareblog.cloudflare.com確認
公式の公開日より前に情報が漏れ、利用者を狙う攻撃の通信を観測したこと。
- 皆様に、今夜に対応して頂きたい大至急のお願いです。(X の投稿)高市早苗(@takaichi_sanae)x.com確認
2026年10月21日21時55分の投稿。PHP を使っているか確認し、同日23時に公開される修正パッチを可及的速やかに適用できるよう準備を求め、難しければウェブサイト等の一時停止も「リスクを低減させるための有効策の一つ」とした。
- PHPの重大な脆弱性に関する投稿(X)国家サイバー統括室(@cyber_forecast)x.com確認
2026年10月21日21時44分の投稿。同日23時に公開予定の修正パッチを可及的速やかに適用することが困難な場合は、ウェブサイト等の一時停止も「リスクを低減させるための有効策の一つ」と考えられるとした。
- 多くのサイトが予防的に公開停止、高市総理が対応呼びかけ―「PHPの深刻な脆弱性」対応で何が起きた?INTERNET Watch(インプレス)internet.watch.impress.co.jp確認
10月21日21時55分の首相の投稿と、国家サイバー統括室の投稿の要旨。23時公開予定の修正版をすぐ当てられるよう準備し、難しければ一時停止も有効策になりうるという趣旨。
- 高市総理「大至急、PHPパッチ適用を」Xで異例の要請 エンジニアは評価「経営層に伝わる」ITmedia NEWSitmedia.co.jp確認
首相が個別のソフトウェアの脆弱性について X で直接対応を呼びかけたのは異例であること。
- How Low Can You Go? An Analysis of 2023 Time-to-Exploit TrendsGoogle Cloud(Mandiant)cloud.google.com確認
2024年10月公開。2023年に公表され悪用を確認した脆弱性138件の分析。n-day を「修正版が出た後に初めて悪用されたもの」と定義。n-day 41件のうち修正版の公開から1日以内に悪用されたのが12%、1週間以内が29%、1か月以内が56%。
- Vulnerability management: Put in place a policy to update by default英国 NCSCncsc.gov.uk確認
修正が出ると攻撃者は脆弱性を調べて攻撃コードを書こうとし、更新する守る側との競争になること。
この記事を引用する
三橋 遥香「修正版が出た直後が危ない? PHP脆弱性で首相が「今夜」と呼びかけた理由」株式会社フィールフロウ、2026年11月13日、https://feelflow.net/blog/2026-11-patch-release-n-day-attack/

この記事を書いた人
三橋 遥香
エンジニア