LATEST2026.10.26AIエージェントAAIF新4プロジェクトを図解:使いどころを確認し、未導入なら段階的に検討しようAAIFに加わったAgent Skills、Open Responses、OpenEnv、OpenSandboxをまとめてチェック。4つそれぞれに何ができるのか、開発チームでどう使えるのかを図解と比較表で整理します。指示ファイルを悪用した攻撃の報告から、導入前に確認したい実行・通信の境界も考えます。岡崎 太11分で読めます
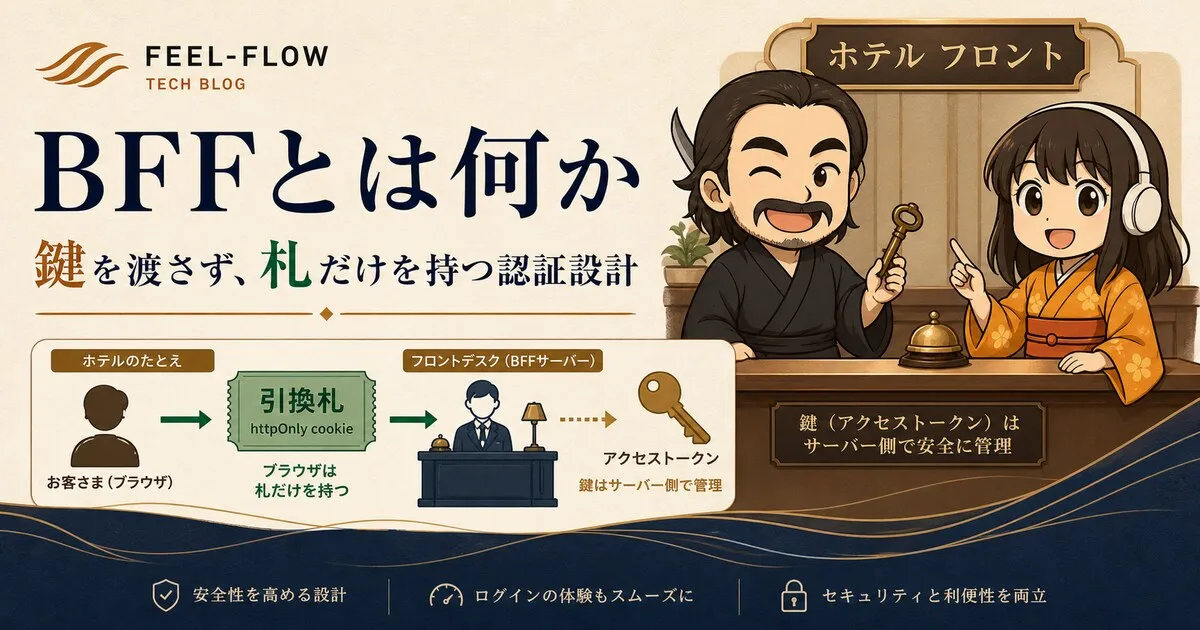
2026.07.09BFFBFFとは何か。鍵を渡さず、札だけを持つ認証設計BFF認証を、ホテルの鍵と引換札のたとえで整理します。アクセストークンをブラウザに持たせる方式と、httpOnly cookieでサーバーに預ける方式の違い、速さと安全性の見方、従来方式が今も生きる場面を説明します。岡崎 太· 9分で読めます
2026.03.17AIガバナンス生成AIのリスクをどう捉えるべきか──「危険か」から「どう統制するか」へ生成AIに対して「危険」「ブラックボックスで怖い」といった声が広がる一方で、本質的な論点はそこではありません。本記事では、企業が本当に向き合うべき生成AIのリスクの捉え方と、AIガバナンス設計の重要性をフィールフロウの視点から解説します。AI侍· 6分で読めます
2026.03.05.env.env文化の誕生と終焉?生成AI時代の「プロジェクトルートに秘密を置く」危うさ最近、X で話題になった「Claude Code が .env を読み込んで認証情報が漏洩し、広告アカウントが乗っ取られた」という事件がありました。この騒動を見ながら、「そもそも .env って、いつからみんなが当たり前 …AI侍· 7分で読めます
2026.01.26AIエージェントCopilot Memory入門:何を覚えて、どこで確認できて、どう消せるのかGitHub Copilotの新機能「Copilot Memory(パブリックプレビュー)」の具体的な使い方を解説。有効化が必要か、個人/組織/Enterpriseでの設定場所、メモリの確認・削除方法、リポジトリ単位で“覚える”仕組みと安全な運用ポイントまで、利用者目線で整理します。AI侍· 4分で読めます
 岡崎 太11分で読めます